اختراق ثلاجات السوبرماركت يهدد سلامة الغذاء في فرنسا
تعرف كيف تحول اختراق وحدات تبريد في متاجر فرنسية إلى كارثة دفعت الحرارة لأكثر من 50 درجة وتلف آلاف المنتجات؟ اكتشف تفاصيل الهجوم الإلكتروني الذي هز قطاع التجزئة وأثار مخاوف أمنية جديدة في خَبَرَيْن.


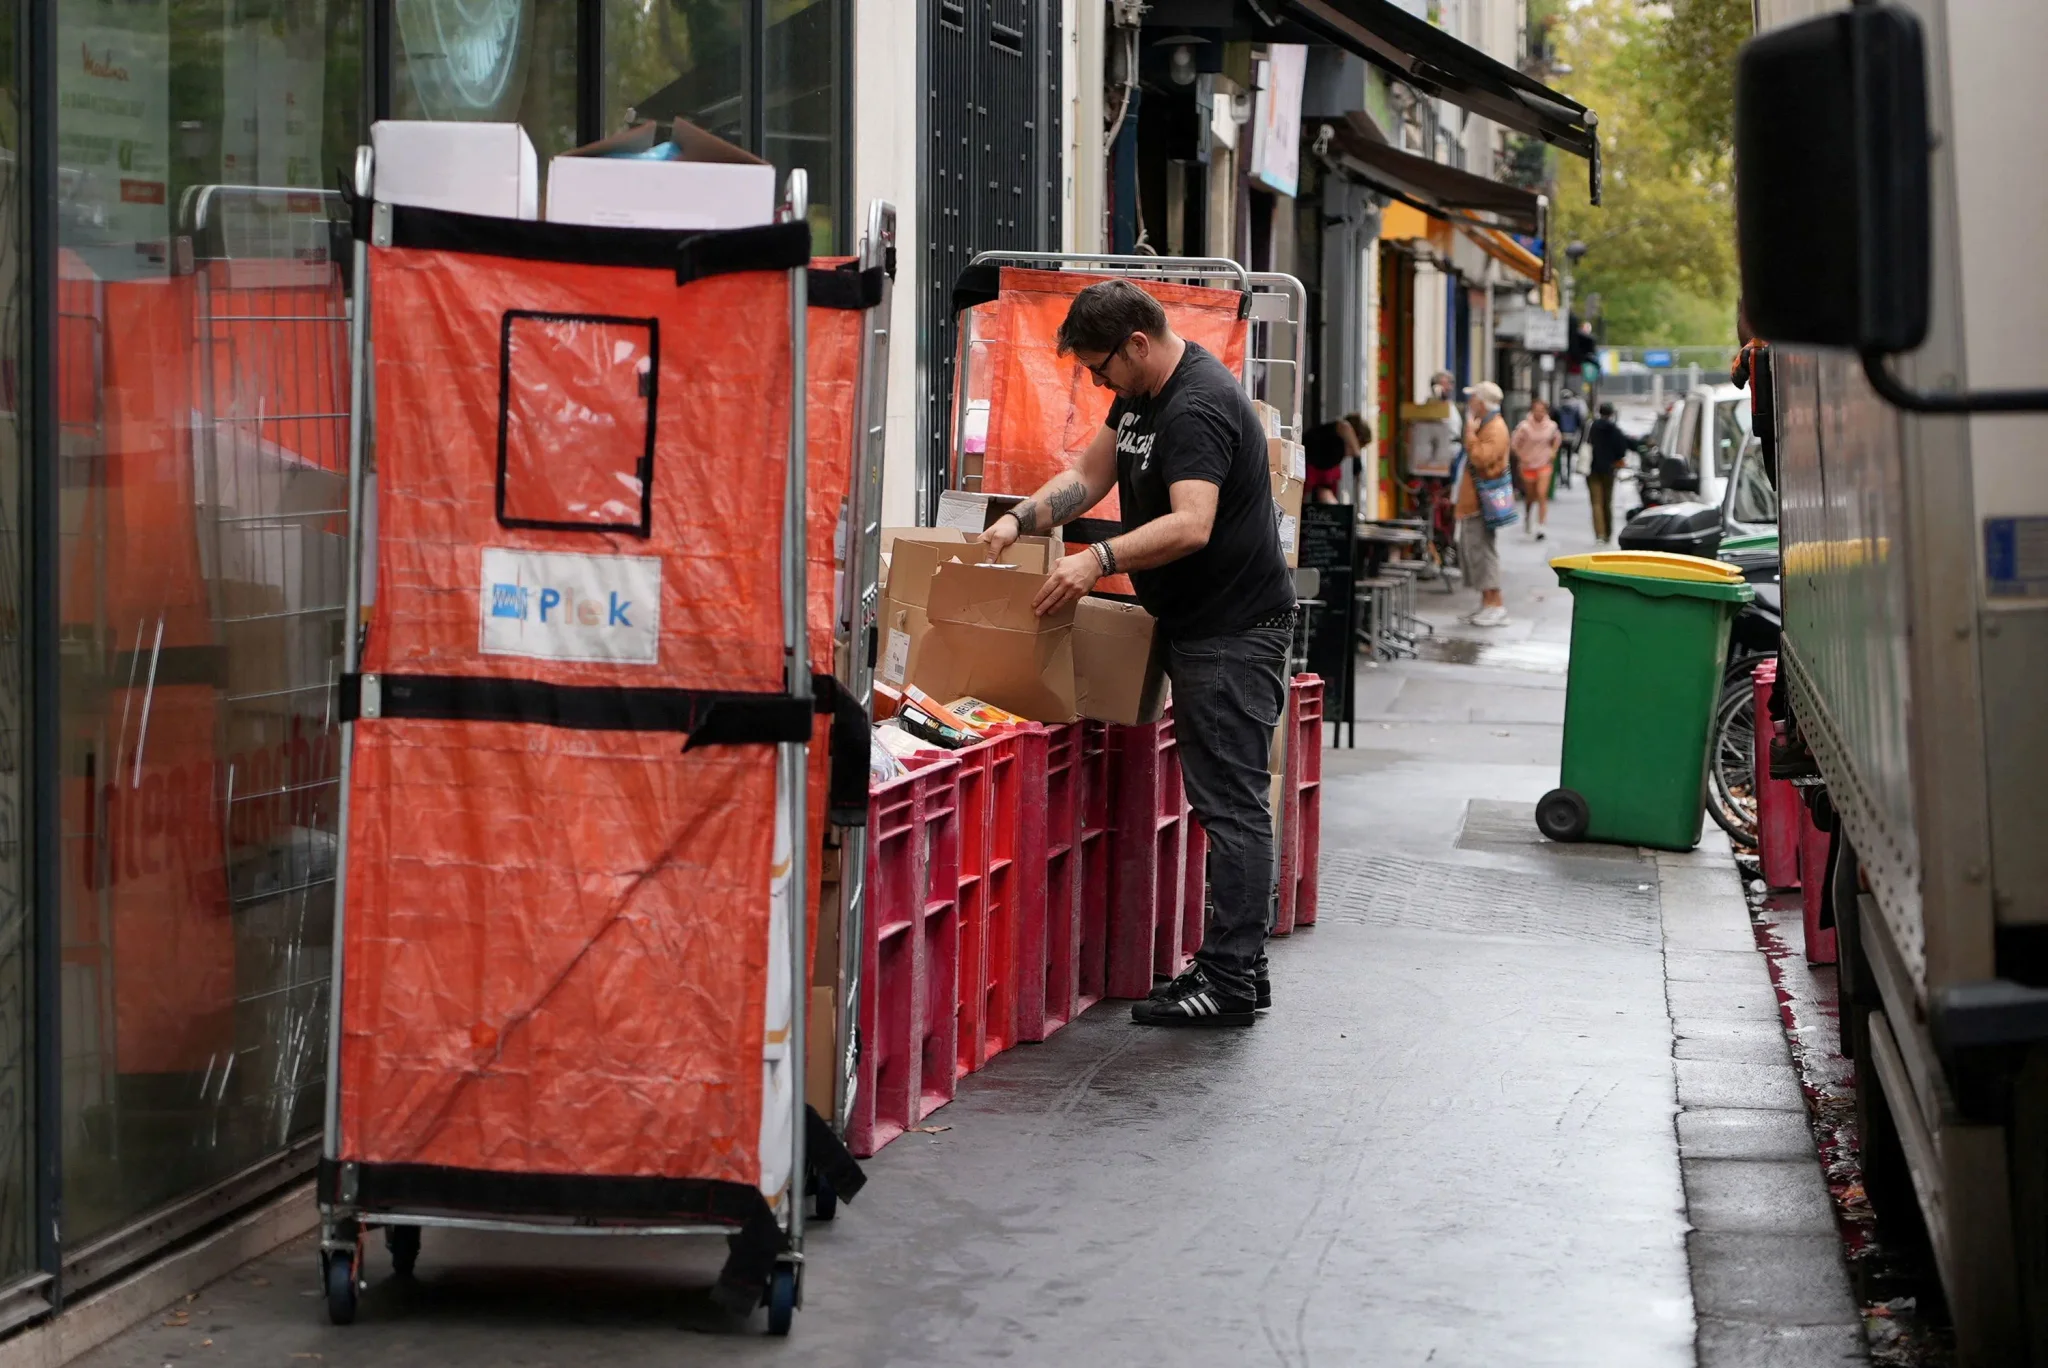
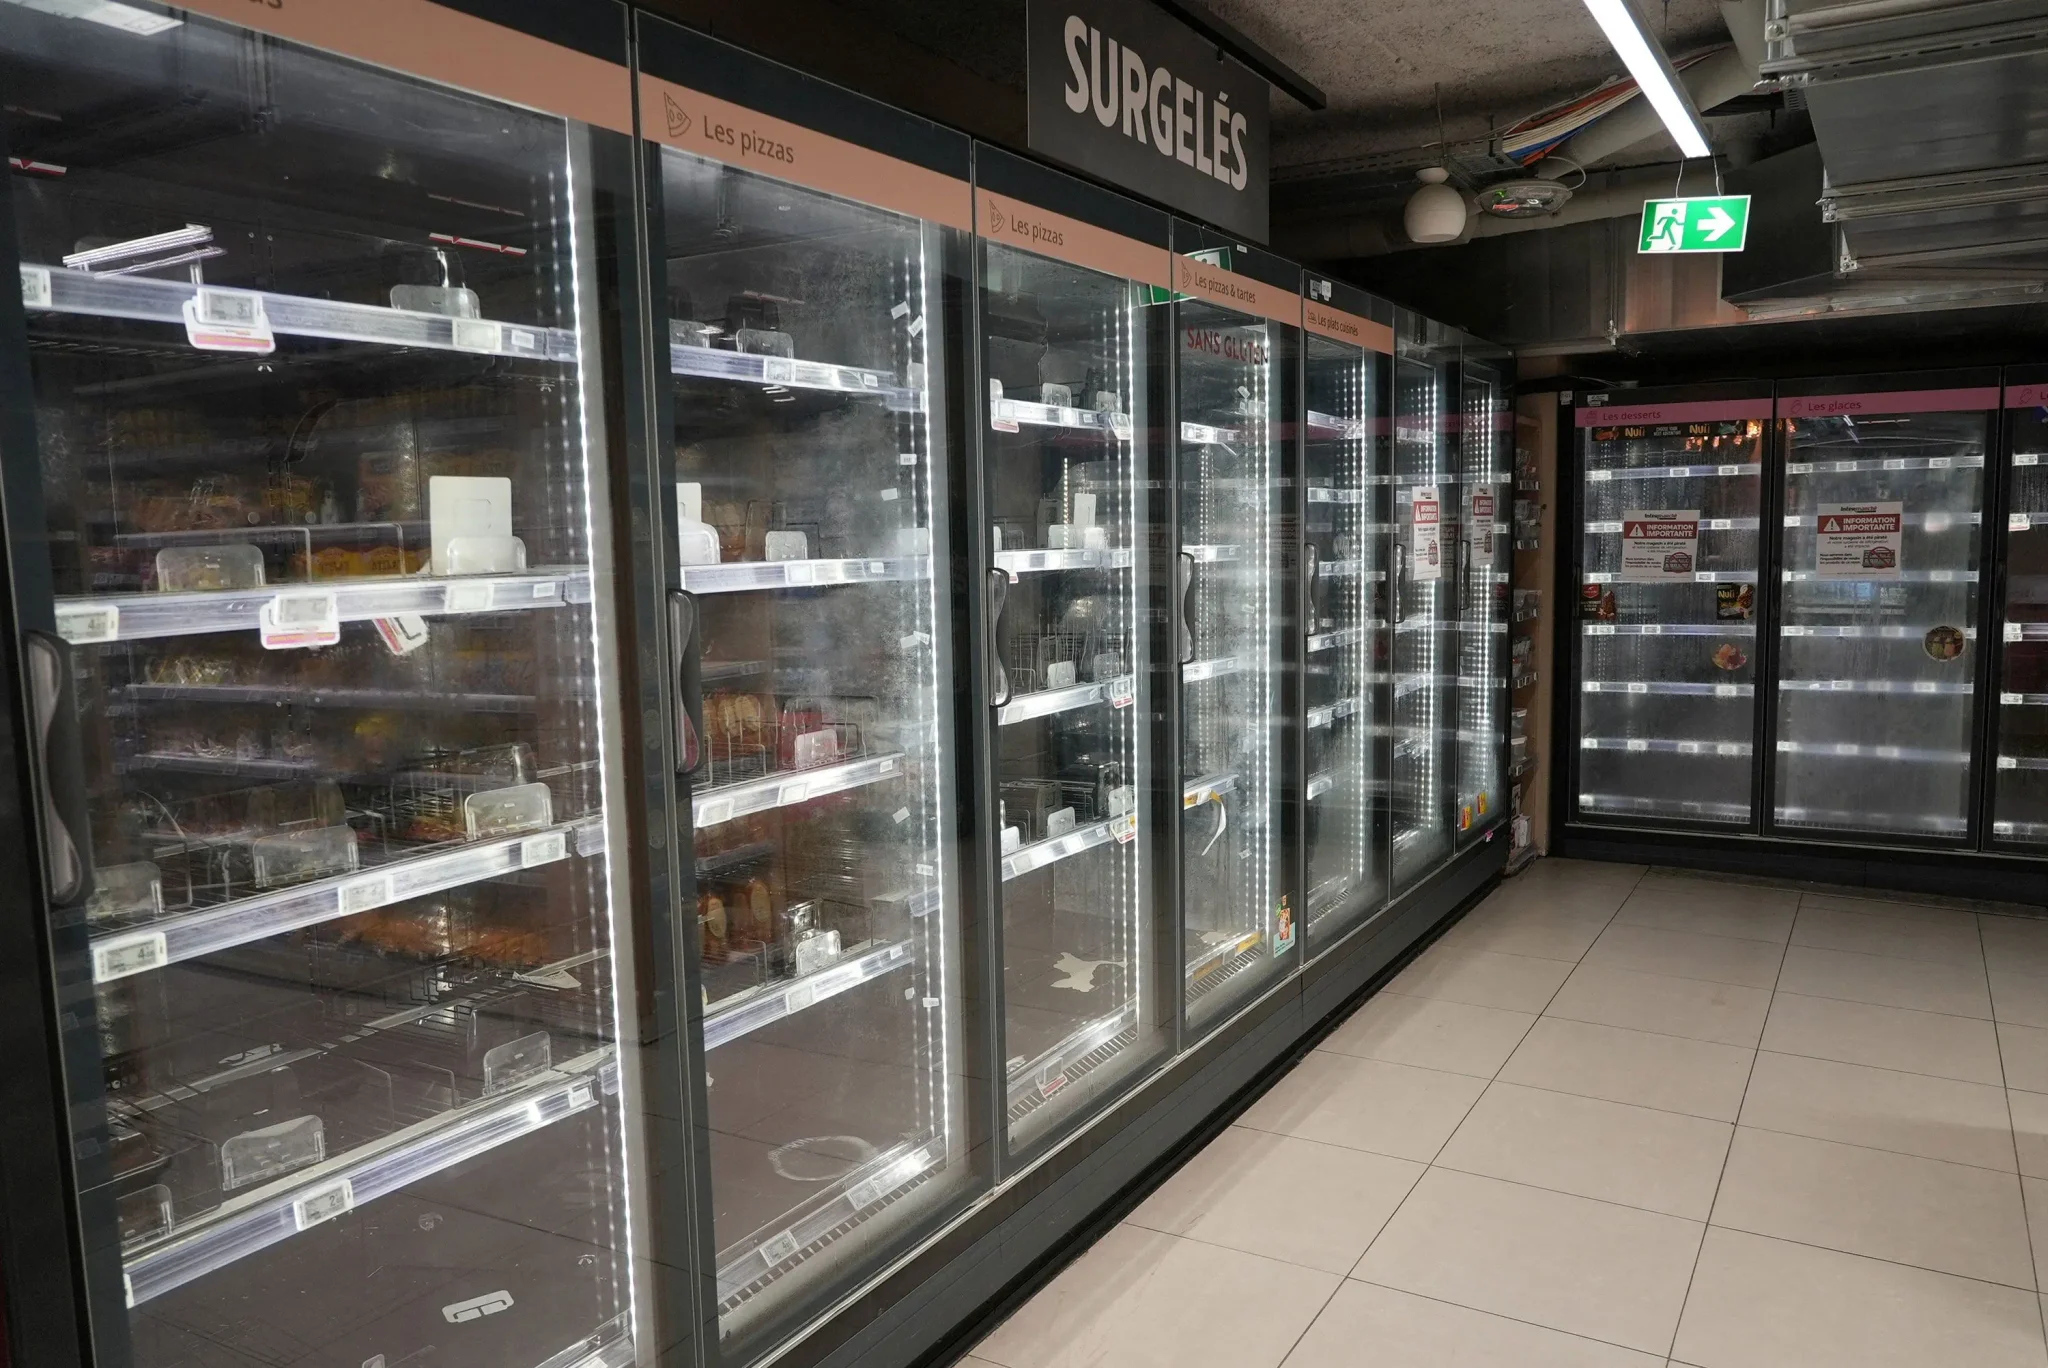
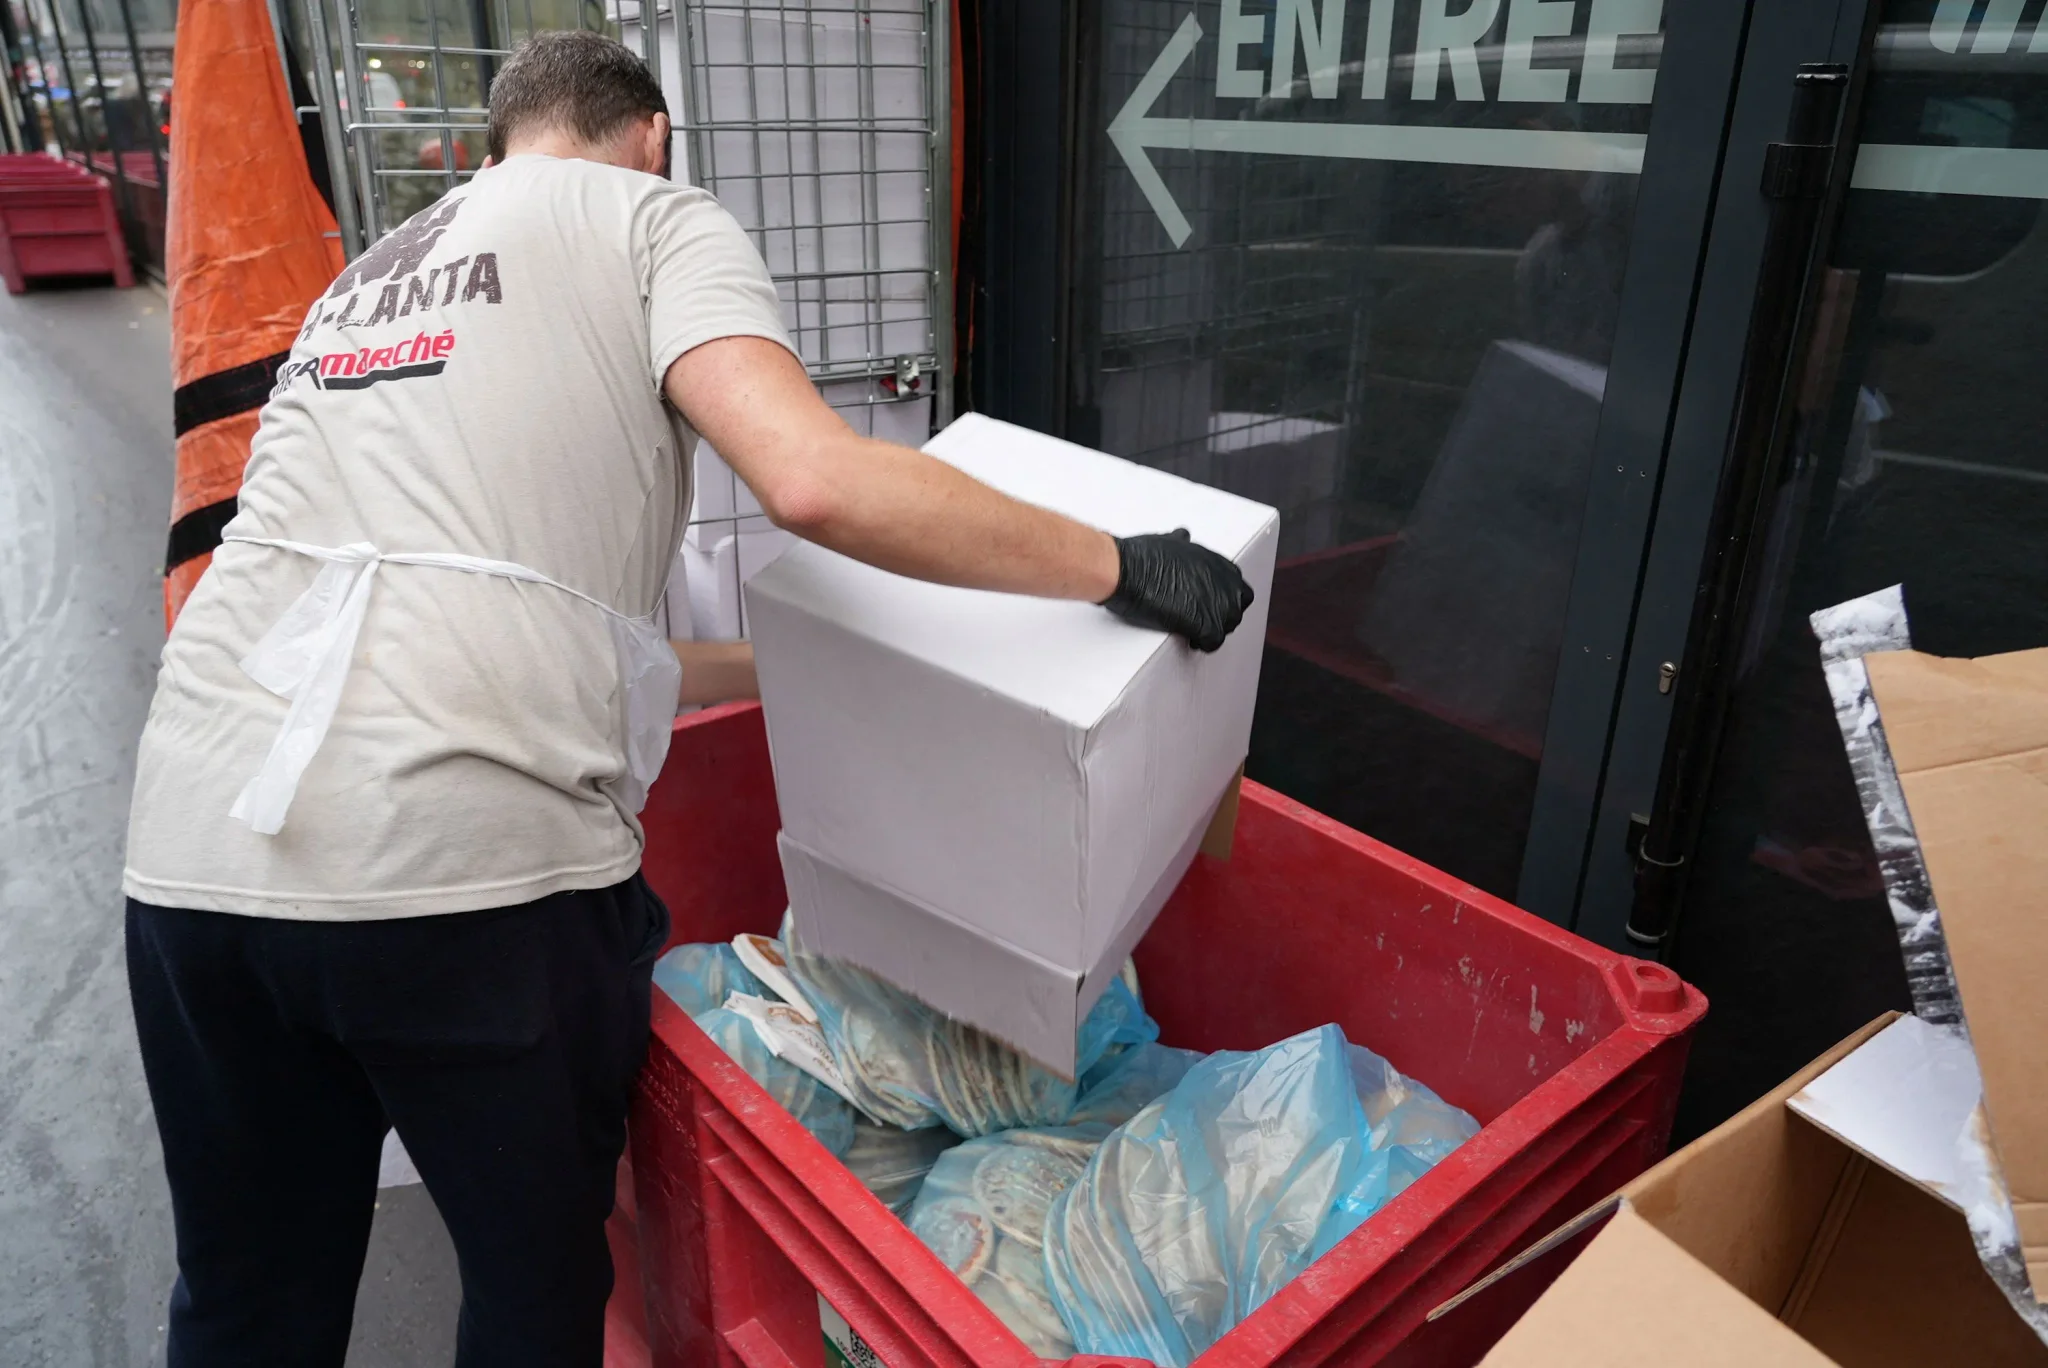
ماذا يحدث حين تتحوّل واجهات العرض المبرَّدة في السوبرماركت إلى أفران صغيرة؟ هذا ما جرى في فرنسا مطلع هذا الأسبوع، حين وصلت حرارة بعض الثلاجات إلى 50 درجة مئوية (122 فهرنهايت) لنحو ست ساعات خلال ليل الإثنين. تضرّر نحو 700 متجر لبيع المواد الغذائية في أنحاء البلاد، وتلفت كميات كبيرة من الأغذية الطازجة والمجمّدة، وأفادت تقارير بأن بعض الثلاجات اشتعلت فيها النيران.
لم يكن الهجوم اقتحاماً لشبكات الدفع أو سرقةً لبيانات الزبائن. المهاجمون وصلوا عن بُعد إلى معدّات التبريد نفسها وشغّلوا فيها دورات إذابة الجليد (Defrost Cycles)، فانتهت الليلة بخسائر قد تبلغ ملايين اليوروهات بحسب تحذير مسؤولين في قطاع التجزئة. وفتحت السلطات الفرنسية تحقيقاً، وارتفعت التحذيرات الأوروبية بشأن أمن أنظمة التبريد المتصلة بالإنترنت.
كيف وصل المهاجمون إلى الثلاجات؟
وحدات التحكم في تبريد المتاجر الكبرى يمكن الوصول إليها عبر الإنترنت، وهذا مقصود، فشركات الصيانة تستخدمها لتعديل درجات الحرارة عن بُعد دون إرسال فنّي إلى كل متجر. لكن الباب الذي صُمّم للصيانة هو نفسه الذي دخل منه المهاجمون.
قالت الوكالة الوطنية الفرنسية للأمن السيبراني (ANSSI) إن المهاجمين اخترقوا وحدات تحكم تشغّلها ثلاث شركات على الأقل، هي «دانفوس» (Danfoss) الدنماركية، و«كوبلاند» (Copeland) الأميركية، و«ديكسيل» (Dixell) المملوكة لـ«كوبلاند». ويبدو أن الجناة لم يستخدموا شيفرة خبيثة على وحدات التحكم نفسها.
بحسب شركة الأمن السيبراني «كلاروتي» (Claroty)، توجد في وحدات «دانفوس» من طراز AK-SM 800A آلية يمكن إساءة استخدامها لـ«تجاوز المصادقة العادية»، وهو ما يتيح تغيير إعدادات حرارة الثلاجات عن بُعد. وكانت الشركة قد سلّطت الضوء على ثغرات هذا الطراز في وقت سابق من العام، ونُشر تقريرها في مطلع أغسطس. وتقول شركة التحليل الأمني UK Cyber Defence إن المهاجمين استعانوا بوظائف إذابة الجليد المدمجة في الأجهزة، وأزالوا القيود المفروضة على ارتفاع الحرارة.
وكان أكثر من 1,700 نسخة من برمجيات «دانفوس» المتأثرة مكشوفة على الإنترنت في فرنسا قبل الهجوم. وأوضحت الشركة أن كثيراً من وحداتها المتضررة «لم تعد تتلقى تحديثات البرمجيات أو التحديثات الأمنية»، أو أنها تعمل «ببرمجيات قديمة». ودعت عملاءها إلى «إبقاء الأنظمة المدعومة محدّثة بأحدث البرامج الثابتة (Firmware)».
أما «كوبلاند» فأقرّت بوجود «ثغرة أمنية» في «جيل متوقف عن الإنتاج وانتهى عمره الافتراضي من وحدات التحكم». وقالت: «نعمل حالياً مع العملاء المتأثرين للحدّ من المخاطر».
ويرى كين مونرو، الشريك في مؤسسة الأمن السيبراني البريطانية Pen Test Partners، أن الأمر لم يتطلب مهارة استثنائية. فبحسبه كان الوضع متاحاً «ليراه الجميع»، و«لم يكن من الصعب معرفة كيفية السيطرة على الثلاجات». ويضيف أن إدارتها «أُسندت إلى طرف ثالث لم يُعِر أمن هذه الثلاجات إلا القليل من الاهتمام، إن لم يكن انعدم تماماً». ويقول إنه «لم تكن هناك أي حاجة تجارية لأن تكون وحدات التحكم بالثلاجات متاحة على الإنترنت العام».
ما حجم الخسائر ومن المتضرر؟
تتفاوت الأرقام بين السلاسل التجارية. أصاب الهجوم ما يصل إلى 80 متجراً من متاجر «كارفور» (Carrefour)، وما نسبته 5% من متاجر «مونوبري» (Monoprix) البالغ عددها 490 متجراً. وأعلنت مجموعة «ليه موسكوتير» (Les Mousquetaires) أن ثلاجاتٍ في 150 متجراً من متاجرها كانت مستهدفة. وقال دومينيك شيلشر، الرئيس التنفيذي لمجموعة «كوبراتيف يو» (Coopérative U)، إن نحو 80 متجراً من متاجر المجموعة تضرر.
وفي المقابل يرى مونرو أن المستهلكين ليس لديهم سبب كبير للقلق. أما خسارة المتاجر فمسألة أخرى، وقد تقدَّر بالملايين كما حذّر مسؤولو التجزئة.
من يقف خلف الهجوم؟
لا جواب حتى الآن. لم تعلن أي جهة أو شخص مسؤوليته عن الهجوم، ولم يطلب المهاجمون فدية علناً. وقال فيليكس إيميه، كبير باحثي التهديدات في شركة «سيكوا» (Sekoia) الفرنسية للأمن السيبراني، إن الدافع «غير معروف في هذه المرحلة». وأضاف: «على حد علمنا، لم يصدر أي إعلان علني لتبنّي المسؤولية».
ولا يستبعد إيميه فرضيات عدة، منها أن يكون الفاعل مخترقاً منفرداً أو مجموعة ناشطين، أو أن تكون عملية موجّهة ضد النشاط الاقتصادي أو البنى التحتية. وقال: «يمكن أيضاً النظر في عملية تهدف إلى زعزعة استقرار بعض الأنشطة الاقتصادية أو البنى التحتية». ورجّح مونرو أن يكون الدافع «العبث» أو «زعزعة استقرار الجمهور».
التحقيق والرسائل السياسية
يوم الثلاثاء أعلنت النيابة العامة في باريس تولّي القضية بموجب اختصاصها الوطني، بينما تتولّى «ANSSI» الجانب التقني من التحقيق. ووصفت النيابة في بيان لشبكة CNN، التي ساهم شون لينغاس في تغطيتها، ما حدث بأنه «هجوم سيبراني واسع النطاق يطال الثلاجات المتصلة بالإنترنت لدى عدة متاجر غذائية كبرى في أنحاء فرنسا». وقالت إن التحقيق سيسعى إلى «تحديد الضحايا وإثبات الصلة بين الهجمات والأضرار التي أبلغوا عنها، من تلف الأغذية والحرائق».
وسياسياً، لم يمرّ الهجوم بهدوء. فقد نشر مفوض الاتحاد الأوروبي للزراعة والغذاء كريستوف هانسن (كما ورد اسمه: Chrisophe Hansen) يوم الإثنين على منصة «إكس» أن «تسليح الغذاء أصبح حقيقة واقعة»، وأضاف أن «الأمن الغذائي يتطلب مزيداً من الاهتمام على جميع المستويات».
وفي يوم الثلاثاء خاطب وزير الاقتصاد الفرنسي رولان ليسكور النوّاب. قال: «عندما اكتشفنا هذا الهجوم السيبراني، انتابنا القلق بشأن قدرة سلاسل التوزيع لدينا على إيصال الغذاء كما ينبغي إلى جميع مواطنينا». وأضاف: «هذا جرس إنذار للجميع».
وكان الرئيس إيمانويل ماكرون قد كلّف النوّاب بإعداد خطة جديدة للحماية من الهجمات السيبرانية في فرنسا وخارجها. جاء ذلك في سبتمبر حين تحدث إلى الصحفيين في باريس بعد لقائه قادة الأحزاب السياسية، وأشار إلى «تهديد هجين روسي يواجه الأوروبيين وفرنسا» قال إنه «تصاعد».
سؤال الشركات: من يملك مفتاح الثلاجة؟
الدرس الذي يلحّ عليه مونرو لا يتعلق بالمستهلك بل بمجالس إدارة الشركات. يقول: «ما أوصي به هو أن تطرح مجالس إدارة الشركات أسئلة معمّقة على مورّديها: من أسند إدارة هذه الثلاجات إلى جهة خارجية، ومن كان يملك الإشراف التعاقدي على أمنها؟ لا يتطلب الأمر الكثير ليؤدي ثغرة واحدة غير مرئية في شركة إلى أطنان من الطعام التالف».
وتوصيته العملية أن تبقى أنظمة إدارة التبريد «خارج الإنترنت العام» مع حماية أمنية مُتحقَّق منها. وقد تحدد نتائج التحقيق الفرنسي ما إذا كان ما جرى عبثاً عابراً أم اختباراً لهشاشة سلاسل الغذاء، أما الأجهزة القديمة التي لم تعد تتلقى تحديثات وما زالت مكشوفة على الإنترنت، فتظل ثغرة مفتوحة بانتظار من يستغلها.
أخبار ذات صلة
الاتحاد الأوروبي يقود العالم في تنظيم الذكاء الاصطناعي. فلماذا يغيب عن نقاش السلامة؟
Apple تكشف عن جهازٍ جديد قد يكون محوريّاً في استراتيجيتها للذكاء الاصطناعي
Meta تراهن على مستقبلها بنظّارات ذكية على وجهك